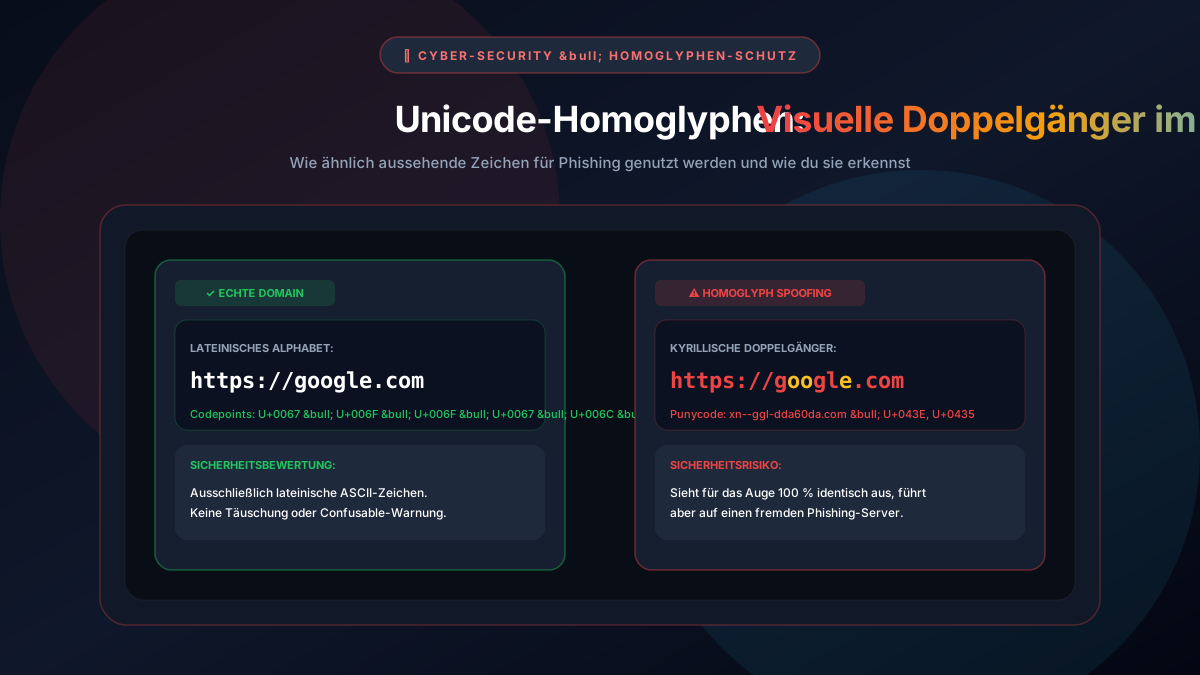
# Was sind Unicode-Homoglyphen?
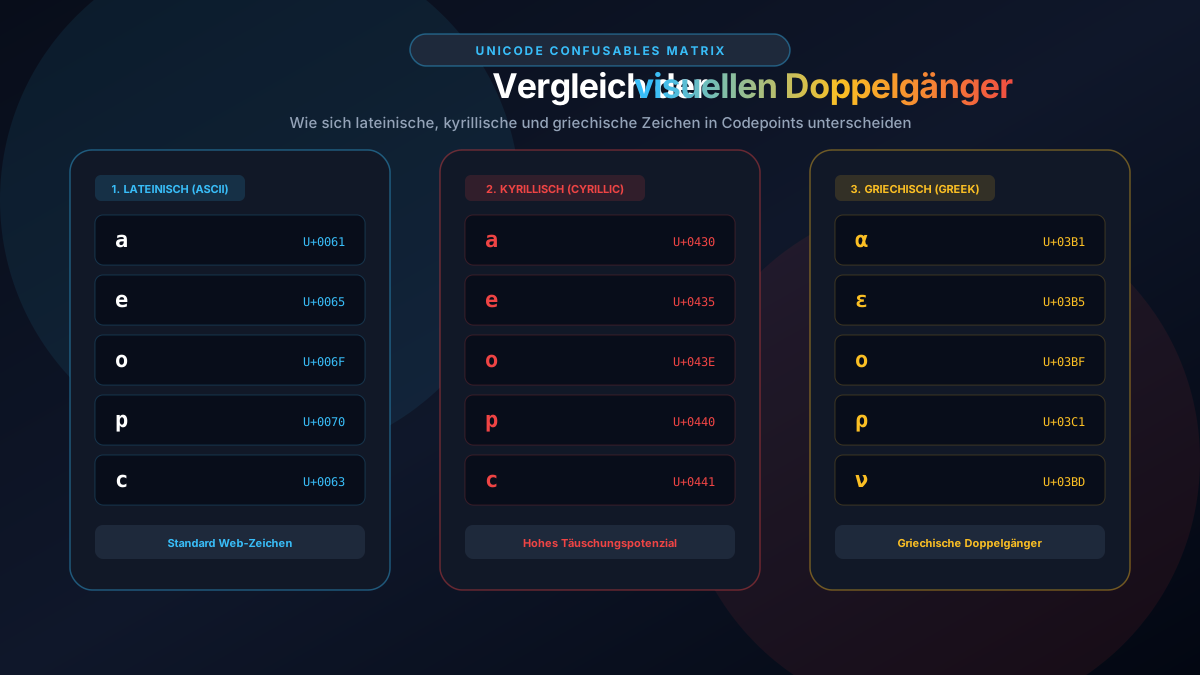
Homoglyphen sind Zeichen, die gleich oder sehr ähnlich aussehen, aber unterschiedliche Codepoints darstellen. Das kann innerhalb eines Schriftsystems passieren oder zwischen verschiedenen Schriftsystemen. Besonders bekannt sind Kombinationen aus lateinischen, griechischen und kyrillischen Zeichen.
Ein einfaches Beispiel ist der Unterschied zwischen a (lateinisch, U+0061) und а (kyrillisch, U+0430). Für das menschliche Auge kann der Unterschied je nach Schriftart ununterscheidbar sein. Für ein Computersystem sind es jedoch völlig eigenständige Unicode-Zeichen.
Wichtig ist außerdem: Unicode definiert Zeichen, nicht deren konkrete grafische Gestaltung. Die verwendete Schriftart beeinflusst daher, wie ähnlich zwei Zeichen tatsächlich wirken.
# Wie entstehen visuelle Doppelgänger im Web?
Das Risiko entsteht vor allem dort, wo Menschen Zeichen schnell visuell prüfen. Dazu gehören:
• Domains und URLs: Ein fremdes Zeichen kann einen bekannten Markennamen imitieren (IDN-Spoofing).
• E-Mail-Adressen: Eine ähnlich aussehende Adresse kann täuschend echt wirken.
• Benutzernamen: Gefälschte Profile können Namen von Unternehmen oder Personen nachahmen.
• Quellcode: Ähnliche Zeichen können Variablen oder Bezeichner schwer unterscheidbar machen.
• Profilnamen und Nicknames: Dekorative Unicode-Zeichen können absichtlich oder unabsichtlich Verwechslungen erzeugen.
Bei internationalisierten Domainnamen (IDN) können Unicode-Zeichen eine Rolle spielen. Deshalb behandelt Unicode Confusables ausdrücklich als Sicherheitsproblem und unterscheidet zwischen Single-Script-, Mixed-Script- und Whole-Script-Confusables.
# Warum sind Unicode-Schriftgeneratoren nicht automatisch gefährlich?
Ein wichtiger Unterschied wird oft übersehen: Ein Unicode-Schriftgenerator erstellt nicht einfach eine neue installierte Schriftdatei. Stattdessen wandelt er Text in andere Unicode-Zeichen um (wie mathematische Kursiv- oder Frakturbuchstaben). Dadurch bleibt das Ergebnis kopierbarer Text.
Das bedeutet jedoch nicht, dass jedes dekorative Zeichen harmlos ist. Eine stilisierte Darstellung kann Zeichen aus unterschiedlichen Bereichen enthalten oder die Lesbarkeit verringern. Deshalb sollte dekorativer Unicode nicht mit einer normalen Webfont oder einer TTF-Datei gleichgesetzt werden.
Auf unserer Seite kannst du normale Unicode-Schriftstile bedenkenlos für Social-Media-Bios, Gaming-Nicknames und kurze Akzente nutzen. Bei sicherheitsrelevanten Angaben wie Login-Adressen, Passwörtern oder Domains solltest du dagegen immer den tatsächlichen Zeichensatz prüfen.
# So erkennst du verdächtige Zeichen
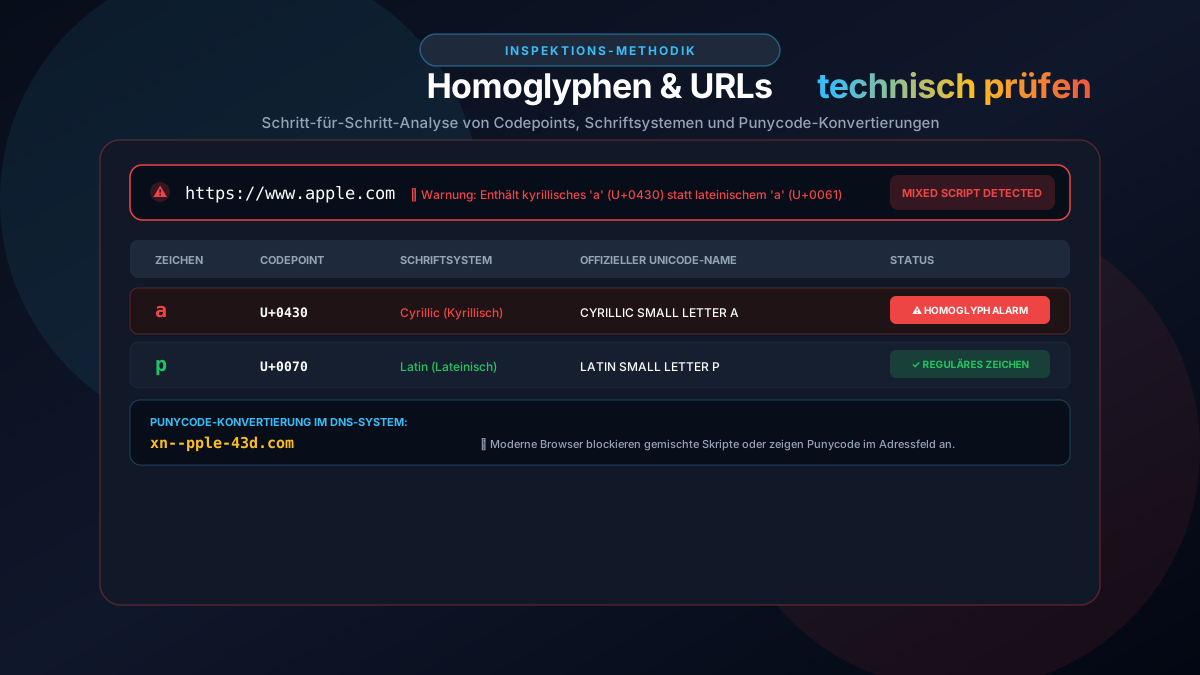
Eine einzelne visuelle Prüfung reicht nicht immer aus. Gehe stattdessen systematisch vor:
1. Domain genau lesen: Prüfe jeden Buchstaben, nicht nur den flüchtigen Gesamteindruck.
2. Schriftsystem beachten: Eine unerwartete Mischung aus lateinischen und kyrillischen Zeichen ist ein starkes Warnsignal.
3. Linkziel prüfen: Bei einem Link zählt die tatsächliche Ziel-URL, nicht nur der sichtbare Ankertext.
4. Vertrauenswürdige Quellen verwenden: Öffne wichtige Dienste über gespeicherte Lesezeichen oder manuelle Eingabe.
5. Bei Entwicklungstools Zeichen analysieren: Unicode-Codepoints und Confusable-Daten in modernen Editoren sind sicherer als eine reine Bildschirmansicht.
# Unicode-Homoglyphen & Sicherheit: Was ist für Nutzer wichtig?
Hier ist die Übersicht der typischen Problembereiche und sinnvoller Prüfmethoden:
Offizielle Unicode-Sicherheitsmechanismen
Die offiziellen Erkennungsmechanismen und Begriffe sind in der Unicode-Spezifikation UTS #39 zu Unicode Security Mechanisms beschrieben.
| Bereich | Typisches Problem | Sinnvolle Prüfung |
|---|---|---|
| URL | Lookalike-Domain | Domain Zeichen für Zeichen & Punycode prüfen |
| Ähnliche Absenderadresse | Vollständige Header-Adresse kontrollieren | |
| Benutzername | Identitäts-Imitation | Profil, Verifikations-Badge und Zeichen vergleichen |
| Code | Ähnliche Variablen oder Namen | Codepoints und Editor-Warnungen prüfen |
| Dekorativer Text | Schlechtere Lesbarkeit | Nur für kurze, unkritische Inhalte einsetzen |
# Dekorativer Unicode vs. Sicherheitsbereiche
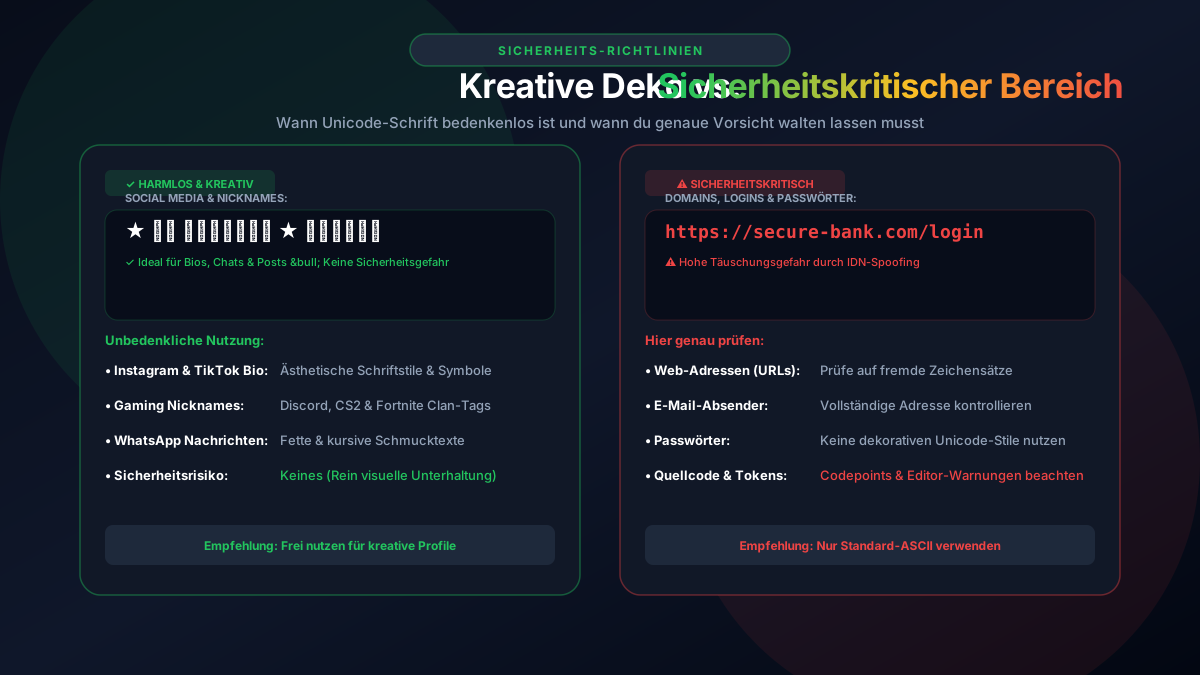
Der wichtigste Punkt ist die Kontextabhängigkeit. Nicht jedes ähnliche Zeichen ist ein Angriff. Für dekorative Zwecke auf Social Media sind stylische Schriftarten völlig harmlos und bereichern das Design.
Wichtig ist die strikte Trennung: Verwende dekorative Schriften für kreative Profile, aber nutze für Logins, Banking und Passwörter stets reinen Standard-ASCII-Text.
# Fazit
Unicode-Homoglyphen zeigen, warum „sieht gleich aus“ und „ist dasselbe Zeichen“ zwei verschiedene Dinge sind. Besonders bei URLs, Kontonamen und anderen Identifikatoren kann diese Differenz relevant werden. Wer Zeichen nicht nur optisch, sondern auch nach Schriftsystem und tatsächlichem Unicode-Inhalt beurteilt, reduziert das Risiko von Verwechslungen.
Für dekorative Texte bleibt Unicode praktisch und vielseitig. Entdecke unseren sicheren Schriftarten-Generator für stylische Schriftarten oder finde kreative Symbole & Emojis für dein Profil.
Häufige Fragen zu Schriftarten (FAQ)
Sind Unicode-Homoglyphen ein Virus? ↓
Nein. Ein Unicode-Zeichen ist nicht automatisch Schadsoftware. Das Sicherheitsproblem entsteht durch mögliche Täuschung, etwa wenn ein visueller Doppelgänger für eine Domain oder Identität verwendet wird.
Sind alle ungewöhnlichen Unicode-Schriften unsicher? ↓
Nein. Viele dekorative Zeichen sind normale, unbedenkliche Unicode-Zeichen. Problematisch wird es nur, wenn die Darstellung die Identität oder Bedeutung eines sicherheitsrelevanten Textes absichtlich verschleiert.
Wie kann ich Homoglyphen technisch erkennen? ↓
Für Anwendungen können Confusable-Daten, Script-Prüfungen und geeignete Identifier-Regeln eingesetzt werden. Die Unicode-Spezifikation UTS #39 beschreibt dafür konkrete Mechanismen wie Mixed-Script-Detection.
Sollte ich Unicode-Schriften für Passwörter verwenden? ↓
Für Passwörter ist dekorativer Unicode keine gute Idee, da Eingabe, Wiedererkennung oder Plattform-Kompatibilität unnötig kompliziert werden. Nutze stattdessen einen Passwortmanager mit Standard-Zeichen.